Come Ansible Trasforma il Ruolo del Backup Administrator
-
Emmanuel Riccardo Zetu
- 02 Oct, 2026
- 08 Mins read
English Version Below
Ansible per i backup administrator:
Il ruolo del backup administrator sta diventando sempre più centrale e critico nell’IT Enterprise, specialmente a causa della crescita esponenziale degli attacchi ransomware.
Si stima che, dal 2025, i danni causati da questi attacchi abbiano raggiunto circa 57 miliardi di dollari all'anno, secondo le analisi di Cybersecurity Ventures.
Spesso questa professione viene considerata quasi paradossale: si dà quasi per scontato che nelle grandi aziende i backup siano sempre disponibili, integri e pronti al ripristino per ripristinare la piena operatività a seguito di un grave incidente. Tuttavia, la gestione dei backup in ambito enterprise è estremamente articolata e complessa, soprattutto per quanto riguarda l’infrastruttura sottostante che ne garantisce il funzionamento.
Tuttavia, il lavoro quotidiano del Backup Administrator rischia di essere ripetitivo. Gran parte del tempo non viene speso a progettare difese migliori, ma viene assorbito da tre macro-attività manuali:
La caccia ai log: il troubleshooting quotidiano dei backup falliti a causa di timeout, problemi di rete eccetera
Il lavoro di "data entry": la configurazione manuale di nuovi backup per ogni singolo server o database che i team di sviluppo rilasciano in produzione.
Il cambiamento continuo: il cambio manuale di parametri, proxy e repository per adattare le policy di backup alle continue modifiche dell’infrastruttura.
È qui che emerge il vero valore strategico di Ansible. L'obiettivo dell'automazione non è implementare uno strumento per poi "non fare più nulla", ma esattamente il contrario: delegare alla macchina il "lavoro sporco" per restituire il tempo di fare gli ingegneri.
Affidando ad Ansible l'esecuzione dei task ripetitivi e soggetti a errori umani, il Backup Administrator può liberarsi della gestione operativa di routine e dedicarsi ad attività a più alto valore aggiunto, come la definizione di strategie proattive e la collaborazione con i clienti.
Ora esploreremo il mondo di Ansible e dell’automazione, con dei casi concreti per convincere i backup administrator a adottarlo:
1) Cos'è Ansible e cosa fa?
Per chi non avesse familiarità, Ansible è una piattaforma di automazione open-source basata sul concetto di Infrastructure as Code (IaC). Utilizza un linguaggio di configurazione semplice e leggibile dall'uomo (YAML) per descrivere come deve comportarsi un'infrastruttura. La più grande forza di Ansible è la sua natura agentless: non richiede l'installazione di agenti aggiuntivi sui server per funzionare. L’unico componente che dovrà essere installato per far funzionare Ansible viene posto su quello che verrà definito il control node: esso con dei file di configurazione interni potrà interfacciarsi con SSH/RDP con i server del cliente. Grazie ai playbook di Ansible, è inoltre possibile interfacciarsi via API con una vastissima gamma di tecnologie. Diversi software di backup, ad esempio Commvault, mettono a disposizione moduli ufficiali Ansible già pronti e collaudati per facilitare questa integrazione.
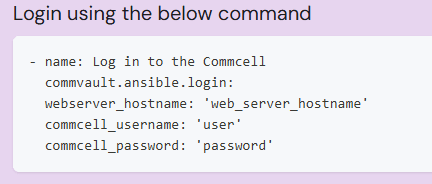
Questo esempio mostra come fare login al Commcell (Commvault):
2) Configurazioni automatiche e Onboarding
In ambienti dinamici, il rischio maggiore è che un nuovo workload venga rilasciato in produzione senza essere agganciato al sistema di backup. Questi casi avvengono nella maggior parte delle volte a causa di una dimenticanza umana.
Con Ansible, l'integrazione del backup diventa parte integrante del processo di provisioning. Ogni volta che viene creato un server tramite dei playbook ci si assicura che venga installato automaticamente l'agente di backup corretto. Una feature interessante di Ansible è quella degli inventory dinamici.
Nei contesti più dinamici e orientati al cloud, l'infrastruttura varia costantemente: le macchine virtuali e i server vengono creati o rimossi in modo continuo. Sfruttando la capacità di Ansible di interfacciarsi con i cloud provider tramite inventory dinamici, è possibile rilevare in tempo reale le variazioni dell'ambiente. In questo modo si automatizza l'intero ciclo di vita dei backup, gestendo sia la dismissione delle coperture non più necessarie sia il provisioning automatico per le nuove risorse.
In questa immagine viene illustrato il funzionamento degli inventory.
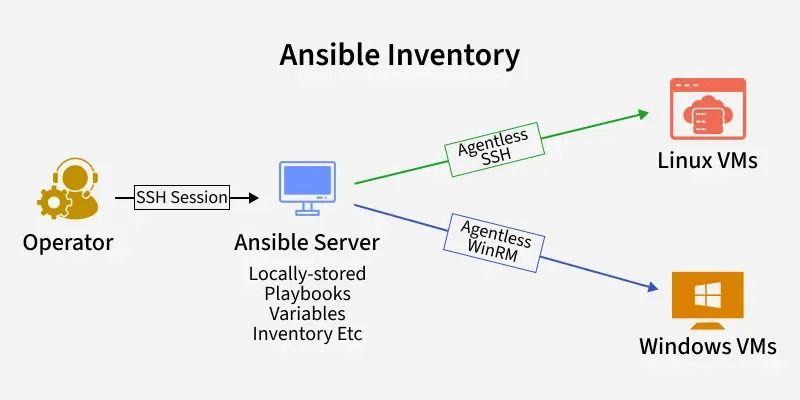
Sono dei file di configurazione che vengono posti all'interno del control node e servono a definire e organizzare i sistemi target (i nodi gestiti) su cui Ansible agisce
3) Orchestrazione tra Patching e Backup (Il workflow "a catena")
Le operazioni di patching sui server richiedono coordinazione tra team diversi. I colleghi devono lavora.
I colleghi devono lavorare in una sorta di "catena di montaggio".
Il sistemista/DBA ha bisogno di spegnere i servizi in modo pulito, in seguito potrebbe essere necessario salvare la configurazione del DNS e del DHCP, dopodiché il backup admin deve intervenire per lanciare lo snapshot o il backup pre-patch, e solo a quel punto si può procedere con l'aggiornamento vero e proprio.
Dopo aver fatto tutto questo bisogna rifare lo stesso procedimento ma "al contrario".
Gestire questi passaggi tramite l'apertura di ticket e scambi di email significa accumulare tempi morti e rischiare colli di bottiglia, specialmente se un collega è temporaneamente impegnato su un'altro task.
Ansible risolve questo problema perché orchestra l'intero flusso di lavoro, facendo da "ponte" tra i vari team. Un singolo Playbook può gestire autonomamente i passaggi.
Esempio di playbook:
Un playbook che comunica tramite API al software di backup di eseguire un salvataggio pre-patching. Attende la conferma di successo dell'operazione e applica la patch sul sistema operativo o sull'applicativo. Riavvia la macchina, se necessario. Verifica che i servizi critici siano tornati operativi e notifica i team coinvolti. In questo modo, il lavoro "a catena" viene eseguito in una sequenza fluida. Si azzerano le attese e i rimbalzi di responsabilità tra colleghi, garantendo al contempo che ogni singola modifica infrastrutturale sia sempre preceduta dalla messa in sicurezza del dato.
Prova anche tu!
Ansible può sembrare molto complicato da utilizzare, soprattuto per la sua sintassi YAML che può sembrare contrintuitiva e dare errori su VS Code per uno spazio di troppo o una rientranza sbagliata.
Tuttavia, il modo migliore per prendere confidenza con lo strumento non è studiare la teoria per settimane, ma creare piccoli progetti pratici in un semplice "laboratorio" eseguibile sul proprio PC.
Si potrebbe cominciare con l'installazione di vari pacchetti o il semplice restart di servizi per renderli "resilienti" ad una terminazione non dovuta
Bastano soltanto due VM per iniziare:
Control Node: Una VM Linux (Ubuntu, Debian, Red Hat o Rocky Linux) su cui installare Ansible. Sarà il nodo principale da cui partiranno i vari comandi.
Target Node: Una seconda VM (Linux o Windows) che simula il server aziendale da gestire.
Come esercizio iniziale consiglio:
Installazione e aggiornamento di pacchetti: Scrivere un playbook di poche righe che installa o aggiorna automaticamente i pacchetti software essenziali su tutte le macchine di test
Dopo aver capito come fare per implementare questa soluzione molti concetti unici in Ansible come gli inventory, i moduli e l'IaC risulteranno più chiari.
Conclusione: Il futuro dell'amministrazione IT è automatizzato
Adottare Ansible non significa soltanto imparare a scrivere qualche riga di codice in YAML o risparmiare qualche click quotidiano. Significa cambiare mentalità: smettere di subire le urgenze operative per iniziare a governare l'infrastruttura. Passare dall'essere "operatori reattivi" a diventare architetti della resilienza, in grado di garantire sicurezza, standardizzazione e continuità operativa a tutta l'azienda.
English version:
Ansible for backup administrators:
The role of the Backup Administrator is becoming increasingly central and critical in Enterprise IT, especially due to the exponential rise in ransomware attacks. According to cybersecurity research, damages caused by these attacks are estimated to reach tens of billions of dollars annually.
This profession is often viewed as a paradox: in large organizations, backups are almost taken for granted—assumed to always be available, intact, and ready for instant recovery following a major incident. However, managing backup environments at scale is highly complex, particularly when it comes to the underlying infrastructure that keeps everything running smoothly.
Despite its strategic importance, the day-to-day work of a Backup Administrator risks becoming repetitive and reactive. Much of their time is not spent designing better defenses, but is instead absorbed by three manual macro-tasks:
- Log Hunting: Daily troubleshooting of failed jobs due to network timeouts, stuck snapshots, or transient errors.
- Data Entry: Manually configuring backup jobs for every new server or database deployed to production by development teams.
- Continuous Changes: Manually adjusting parameters, proxies, and repositories to align backup policies with constant infrastructure changes.
This is where the true strategic value of Ansible lies. The goal of automation is not to adopt a tool and then "do nothing," but quite the opposite: to delegate the tedious manual overhead to the machine so engineers can focus on high-value tasks.
By entrusting Ansible with repetitive and error-prone tasks, Backup Administrators can free themselves from routine operational burdens and focus on proactive strategies, architecture, and team collaboration.
Let’s explore the world of Ansible and automation through concrete use cases to see why every Backup Administrator should consider adopting it.
1) What is Ansible and what does it do?
For those unfamiliar, Ansible is an open-source automation platform based on the concept of Infrastructure as Code (IaC). It uses a simple, human-readable configuration language (YAML) to define how infrastructure should be configured and managed.
The greatest strength of Ansible is its agentless architecture: it does not require installing additional software agents on managed servers. The only component you need to install is placed on a Control Node, which connects to target host servers via standard protocols like SSH or RDP.
Using Ansible Playbooks, you can also interact via REST APIs with a vast array of enterprise technologies. Many backup software vendors, such as Commvault, provide official, pre-tested Ansible modules to streamline this integration.
(Example: Logging in to Commcell via Commvault Ansible modules)
2) Automated Configurations and Onboarding
In dynamic IT environments, one of the biggest risks is that a new workload gets deployed to production without being registered in the backup system—often due to simple human oversight.
With Ansible, backup integration becomes a seamless step in the provisioning pipeline. Every time a new server is provisioned via a playbook, the correct backup agent is installed and registered automatically.
A powerful capability of Ansible here is Dynamic Inventories. In cloud-centric or fast-changing environments, infrastructure is in constant flux as virtual machines and containers are created or destroyed. By leveraging dynamic inventories to query cloud providers or CMDBs in real time, Ansible automatically detects environment changes. This automates the complete lifecycle of your backups—retiring coverage for decommissioned resources while auto-provisioning protection for new ones.
In this image it is illustrated how Ansible inventories work:
They are configuration files residing on the Control Node that define and categorize the target systems managed by Ansible
3) Patching and Backup Orchestration (The "Chain" Workflow)
Server patching operations require tight coordination across different teams, with colleagues having to work in a sort of "assembly line."
The System Administrator or DBA needs to shut down application services, after which it might be necessary to back up DNS and DHCP configurations. Only then can the Backup Administrator step in to trigger a pre-patch snapshot or backup job. Only once that is complete can the actual update proceed. Once the patching is done, the entire procedure must be repeated in reverse.
Managing these steps through tickets and email exchanges leads to accumulated downtime and creates severe bottlenecks, especially if a colleague is temporarily tied up with another task.
Playbook example:
A playbook communicates via API with the backup software to perform a pre-patch backup.
It waits for a success confirmation, then applies the patch to the operating system or application.
It reboots the machine if necessary.
It verifies that critical services are back online and notifies the involved teams.
In this way, the "chain" process runs in a fluid sequence. Idle waiting times and back-and-forth handoffs between colleagues are eliminated, while ensuring that every single infrastructure change is always preceded by securing the data.
Give it a try!
Ansible can initially seem intimidating, especially due to its YAML syntax—where a single misplaced space or incorrect indentation can trigger frustrating editor warnings in VS Code.
However, the best way to gain confidence with the platform is not by reading documentation for weeks, but by building small, practical hands-on projects in a simple home lab.
All you need are two VMs to get started:
- Control Node: A Linux VM (Ubuntu, Debian, Red Hat, or Rocky Linux) with Ansible installed. This serves as your command center.
- Target Node: A second VM (Linux or Windows) simulating your target managed server.
Recommended starter exercises:
- Package Management: Write a simple 5-line playbook that automatically installs or updates essential software packages across your test target nodes.
- Service Resilience: Create a task that checks whether a critical service (e.g., a database daemon or backup agent) is running, and automatically restarts it if it goes down.
Once you build and execute your first basic playbooks, core concepts like inventories, modules, and Infrastructure as Code will naturally fall into place.
Conclusion: The Future of IT Administration is Automated
Adopting Ansible is not just about writing YAML scripts or saving a few clicks every day. It represents a fundamental mindset shift: moving from reacting to daily operational fires to proactively governing your infrastructure. It enables Backup Administrators to evolve from reactive operators into architects of organizational resilience, ensuring safety, consistency, and uptime across the entire enterprise.